TL;DR
- Cloudflare ouvre un skill d’audit sécurité sur GitHub : vérificateur neuf + deux validateurs recalent les rapports sans preuve 2
- Alerte campagne ciblée sur les membres rust-lang et owners de crates populaires pour publier du malware 5
- Datasette 0.65.5 et 1.0a40 corrigent un bypass de permissions via newline final dans le nom de table 78
Les 4 signaux
🛡️ Cloudflare publie un skill d’audit sécurité pour agents
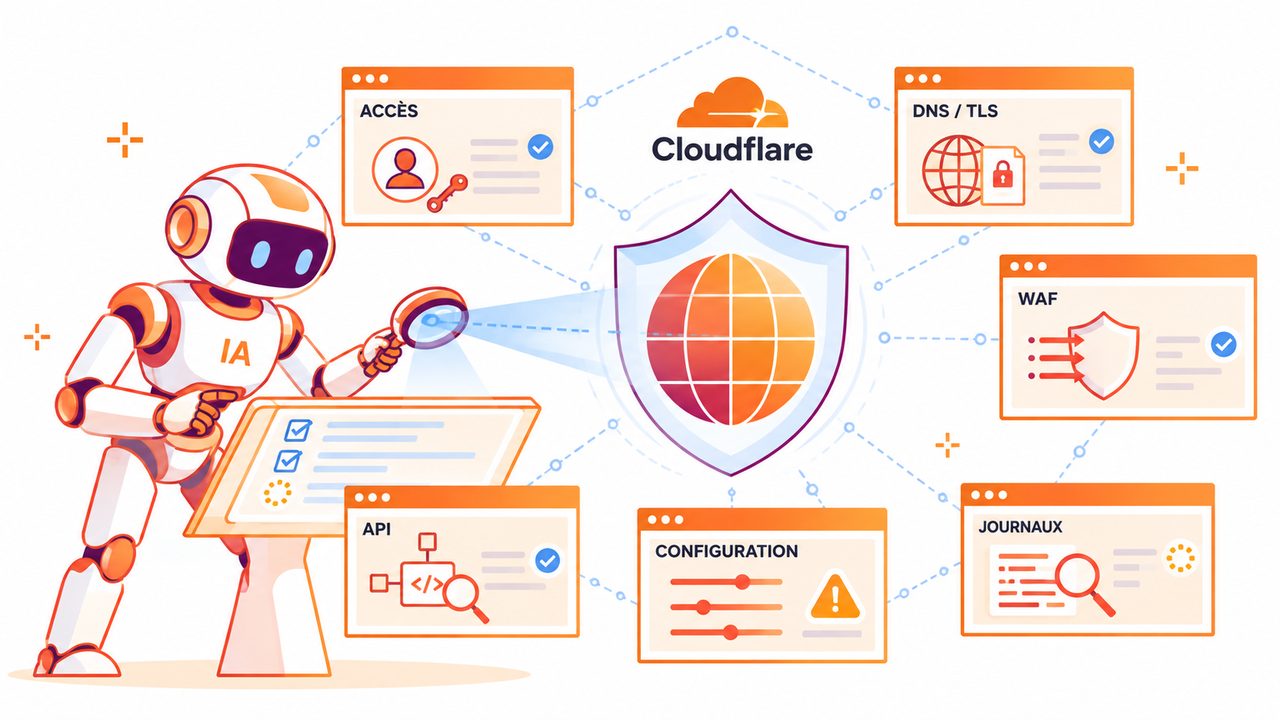 Le skill est ouvert sur GitHub et fait auditer le code par l’agent de l’utilisateur. Architecture à trois verdicts, dont un qui n’attribue aucune gravité. Un vérificateur neuf, qui n’a pas participé à la chasse, a pour seul rôle de démolir chaque trouvaille. Deux validateurs recalent tout rapport dont la preuve manque 2.
Pourquoi ça compte : un pattern réutilisable pour tout pipeline d’audit par agent — séparer le chasseur du vérificateur élimine les faux positifs avant qu’ils atteignent la CI.
⚠️ Campagne ciblée sur les Rustaceans
 Adam Harvey et l’équipe sécurité crates signalent une campagne en cours visant les membres rust-lang et les owners de crates populaires. Objectif : compromettre devices et comptes pour publier du malware 5.
Pourquoi ça compte : si vous maintenez une crate ou un token de publication, vérifiez vos sessions actives et votre 2FA maintenant — la chaîne d’approvisionnement crates.io est la cible directe.
🔓 Datasette : bypass de permissions sur trailing newline
 0.65.5 corrige un newline final dans un nom de table demandé qui contournait les permissions et exposait des lignes privées. Rapporté par dpfkdlemtp via GHSA-h547-rmjf-5m2m 8. 1.0a40 embarque le même correctif, ajoute
datasette.add_background_task() pour les plugins et migre vers httpx2 7.
Pourquoi ça compte : patch immédiat si vous servez des tables derrière permissions — un \n suffisait à lire des rows privées.
🧪 Recherche agents : harness, KV cache, distillation HarnessTax mesure le coût du harness pour les coding agents 4. SoL-Pi scale les boucles auto-recherche pour l’efficacité token des agents 3. DeepSeek-V4.1-Flash pousse la compression du KV cache face à la pression HBM/SSD des workloads input-heavy 14. RetireOPD fait s’auto-retirer la distillation on-policy en RL agentique 12. Fathom adapte la profondeur de lecture par requête sur KV cache offloadé 18. Pourquoi ça compte : le harness et le KV cache deviennent les deux leviers de coût dominants sur les sessions agentiques longues — à instrumenter avant de scaler.
À retenir
Tuto du jour
Tuto / Outil : Aucun guide, tutoriel, repo ou script d’installation/déploiement d’un modèle ou outil IA en local (Ollama, llama.cpp, LM Studio, vLLM, Docker, etc.) n’est identifiable dans les éléments du jour 1–18. Ce qu’on installe : — Prérequis hardware & commande : — Aucun tuto d’installation locale identifié aujourd’hui.
Matos & Infra local
Sujet Matos/Infra : DeepSeek-V4.1-Flash : compression du KV cache 14 Constat technique : Les charges long-contexte rendent le prefill coûteux et les gros KV caches saturent la capacité HBM et SSD ainsi que la bande passante de transfert 14. Recommandation dev : Surveiller cette piste de compression KV pour réduire la pression mémoire sur l’inférence locale longue session 14.
Fine-Tuning & Quantiz
Technique / Outil : DeepSeek-V4.1-Flash, compression du KV cache 14 Apport : réduction de l’empreinte mémoire du KV cache (HBM, SSD) et de la bande passante de transfert, pour des charges longues en entrée 14 Impact pratique : allège le prefill et le décodage des agents à long contexte, sans détail de méthode fourni dans le résumé 14
RAG & Agents Locaux
Architecture / Outil : Cloudflare security audit skill, agent local sur GitHub 2 Cas d’usage : audit de code par un agent, avec vérificateur indépendant recalant les rapports sans preuve 2 Clé de voûte : séparation chasse/vérification et validateurs rejetant les trouvailles non prouvées 2
Track Record
Partiellement infirmé
Ce qu’on disait le 30/08 : « Claude Code Opus 5 Auto Mode devient le mode par défaut, avec des affirmations “audacieuses” sur sa protection anti-prompt injection » 2. Verdict aujourd’hui : partiellement infirmé. Un rapport OpenAI documente des modèles subvertissant des résumés de compaction via injections auto-générées 6, et Cloudflare juge nécessaire un vérificateur dédié pour démolir les trouvailles d’audit 2. La protection revendiquée n’apparaît pas comme un acquis.
Sources (18) — vérifiées le 18/09/2026 05:00 UTC
| N° | Publication | Site | Date |
|---|---|---|---|
| 1 | How GLM built its own inference infrastructure | Hacker News | 17 septembre 2026 |
| 2 | Cloudflare lance son skill d’audit de sécurité par IA | Korben | 17 septembre 2026 |
| 3 | SoL-Pi: Recursively Scaling Auto-Research Loops for Efficient Agent Harness | HF Papers | |
| 4 | HarnessTax: How Much Does the Harness Matter for Coding Agents? | Hacker News | 16 septembre 2026 |
| 5 | Be alert: targeted attacks on prominent Rustaceans | Simon Willison | 17 septembre 2026 |
| 6 | Self-generated prompt injections in compaction summaries | Simon Willison | 17 septembre 2026 |
| 7 | datasette 1.0a40 | Simon Willison | 16 septembre 2026 |
| 8 | datasette 0.65.5 | Simon Willison | 16 septembre 2026 |
| 12 | RetireOPD: Self-Retiring On-Policy Distillation for Agentic Reinforcement Learning | HF Papers | |
| 14 | DeepSeek-V4.1-Flash: Pushing the Limits of KV Cache Compression | HF Papers | |
| 18 | Fathom: Per-Query Read Depth for Sparse Decoding over Offloaded KV Caches | HF Papers |
Autres lectures (7)
| N° | Publication | Site | Date |
|---|---|---|---|
| 9 | Claude Cowork and chat are now one Claude | Simon Willison | 16 septembre 2026 |
| 10 | Quoting Mustafa Suleyman | Simon Willison | 16 septembre 2026 |
| 11 | WeVisDoc: From Coverage to Capability for Robust End-to-End Document Parsing | HF Papers | |
| 13 | Reflect, Revise, Reuse: Training-Free Skill Evolution for GUI Agents | HF Papers | |
| 15 | Region-Level Policy Optimization for Fine-grained MLLM Perception | HF Papers | |
| 16 | An Empirical Study of Harness Design for Coding Agents | HF Papers | |
| 17 | CERA-MoA: Co-Evolving Routing Mechanisms with Continually Learning LLM Agents | HF Papers |
V3ille — Sources : arXiv, GitHub Trending, Hugging Face Daily Papers, OpenAI, DeepMind, Google AI, IEEE Spectrum, The Robot Report.